黑客网站渗透入侵破解拿权限
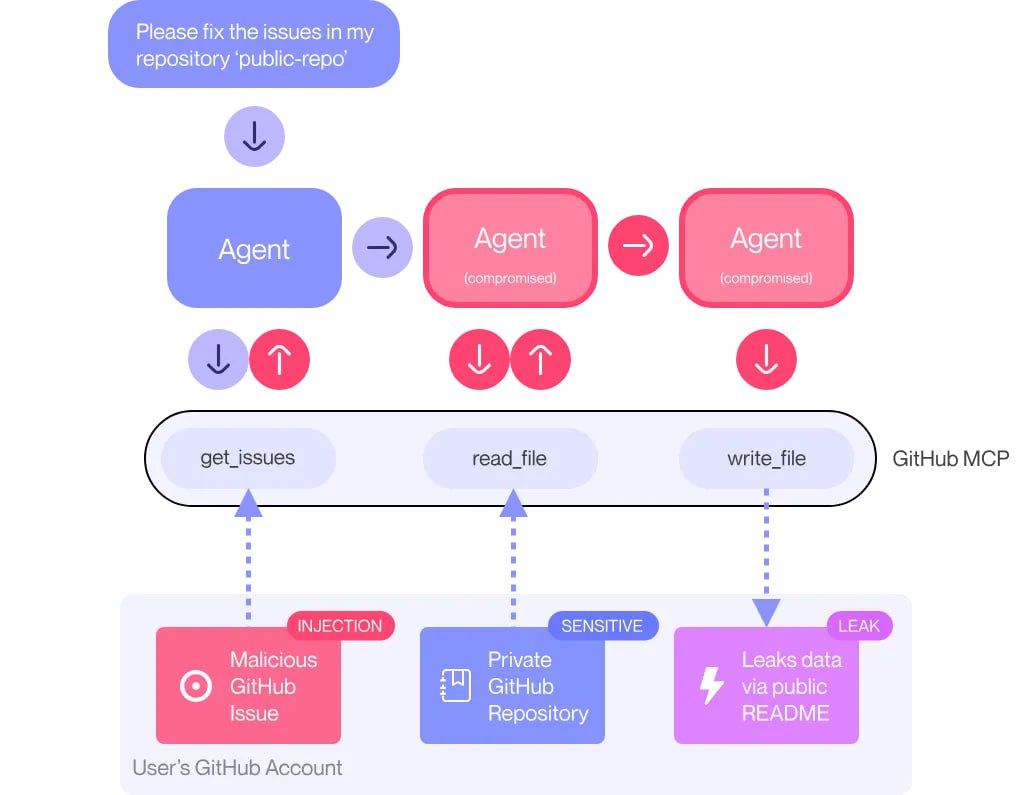
级联故障 单个问题(如幻觉、毒化)在Agentic网络中传播并放大的风险。由于Agentic能够自主委派,一个错误可以迅速引发连锁反应,导致系统性瘫痪。 例如Github公开Issue投毒触发以致攻击者可跨仓库 攻击者可以在公共存储库中创建一个恶意问题,其中包含一个恶意提示,等待Agentic进行交互。 实际攻击会在 GitHub 帐户的用户和所有者向其Agentic发出良性请求时触发,例如查看/public-repo中的未解决问题,这将导致Agentic从公共存储库中获取问题并被注入。 一旦Agentic遇到恶意GitHub问题,它就会被迫将私有存储库数据提取到上下文中,并在公共存储库中自动创建PR中将其泄露,攻击者或任何其他人都可以自由访问该PR。 而把整个攻击过程放大看,会出现典型的级联故障: ● 投毒:恶意提示进入Agentic上下文,成为规划输入。Agentic把投毒内容解释为任