黑客网站渗透入侵破解拿权限
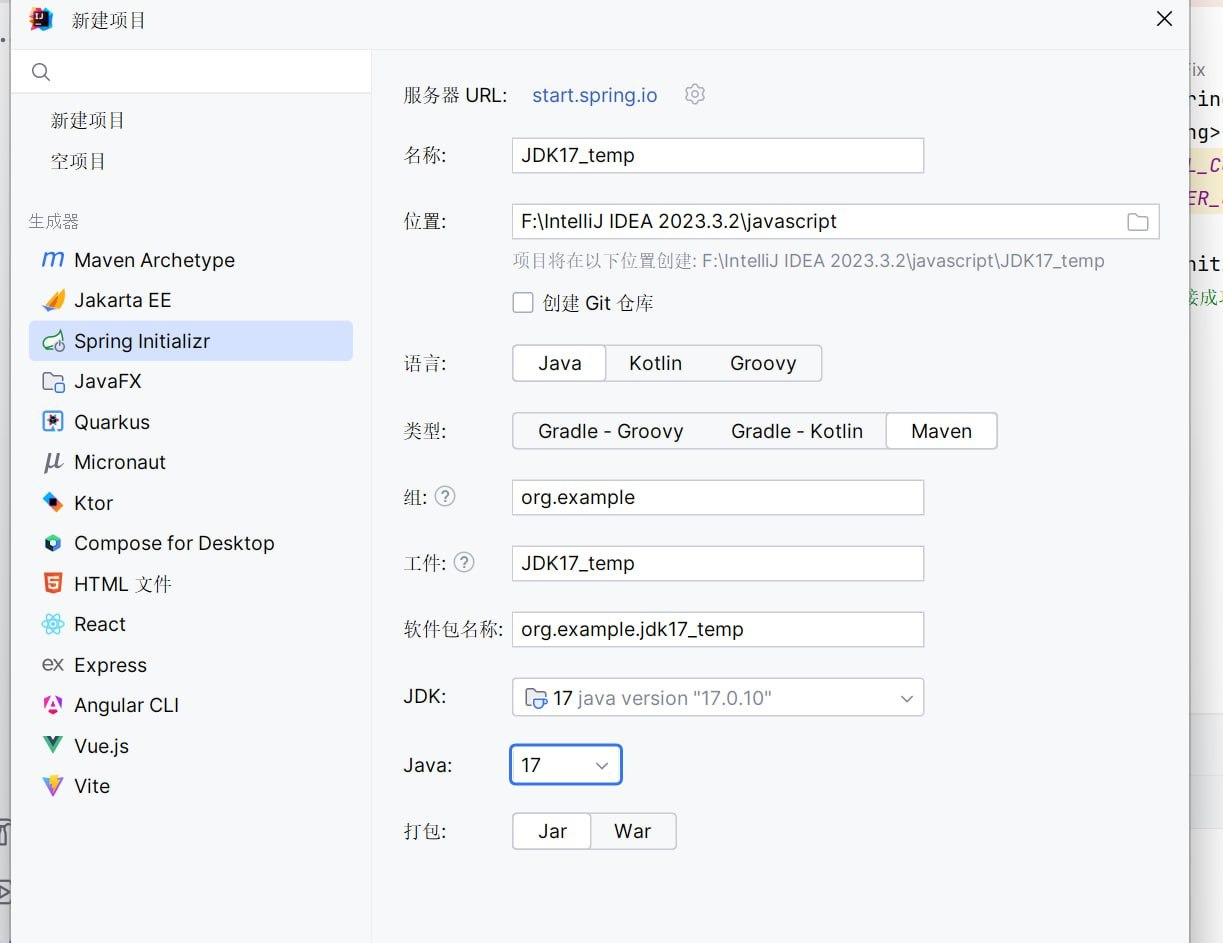
Spring最新原生无任何依赖RCE新链子 环境搭建 这里直接本地复现了,当然到时候也去 fofa 搞个站看看效果 链子思路 首先我们 sink 点,都使用原生了,只能是 TemplatesImpl 了,但是我们都知道在高版本的 JDK,这条链子根本打不了 模块化机制的限制 可以看到失败了,我们可以分析一下原因 总结一下就是检查某个类的字段或方法是否允许通过反射设置为可访问(setAccessible),目前只有 调用方与目标类在同一模块 目标模块是否对调用方导出或开放包 目标类与成员的修饰符(public/protected/static)及继承关系等条件 才能够反射去修改了 #网站渗透 #黑客编程技术 #软件渗透 #提取数据 #网站权限 #网站入侵破解 有需求的找我 @MoA_Ke