黑客网站渗透入侵破解拿权限
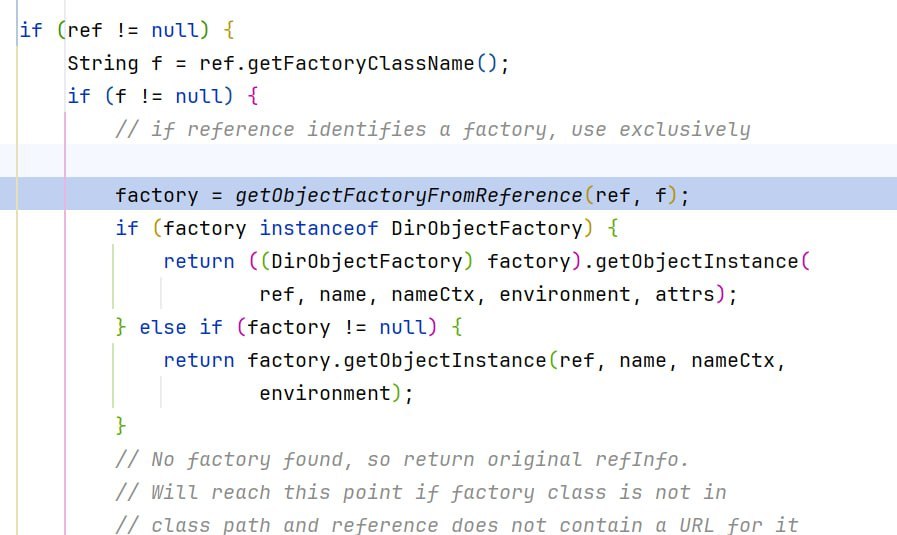
高版本绕过 我们将不能再加载远程类,这时我们又该如何利用呢 在关键步骤中 核心的数据都是源于 obj 对象,而我们的 obj 对象如下获取的,我们跟踪 decodeObject 方法,看看是否可以破局 这里主要说打本地工厂类 一共有三种类型 而第一个就是我们的以前 ldap 返回反序列化数据的打法 看到decodeRmiObject 跟进这个方法 返回了一个 Reference 对象,传入的是 classname 和 addr 然后来到 c_lookup 的 跟进,其实也就是我们 jndi 的 sink 点 首先判断我们的 obj 是不是 Reference 类型,如果是就看有没有工厂类,如果没有就看有没有远程的地址,这里我们是可以控制的,所以可以打一个低版本的 jndi 注入 看到decodeReference 这个没有!VersionHelper.isSerialDataAllowed