群晖的最新公告 https://www.synology.cn/zh-cn/company/news/article/C3RB3R/Synology%20提醒尽快更新%20DSM,防范旧版本面临安全威胁 https://www.synology.com/en-us/company/news/article/C3RB3R/Synology%20urges%20users%20to%20apply%20security%20updates%2C%20extends%20PHP2Shell%20fixes%20to%20older%20DSM%20releases
#链接 #新闻资讯
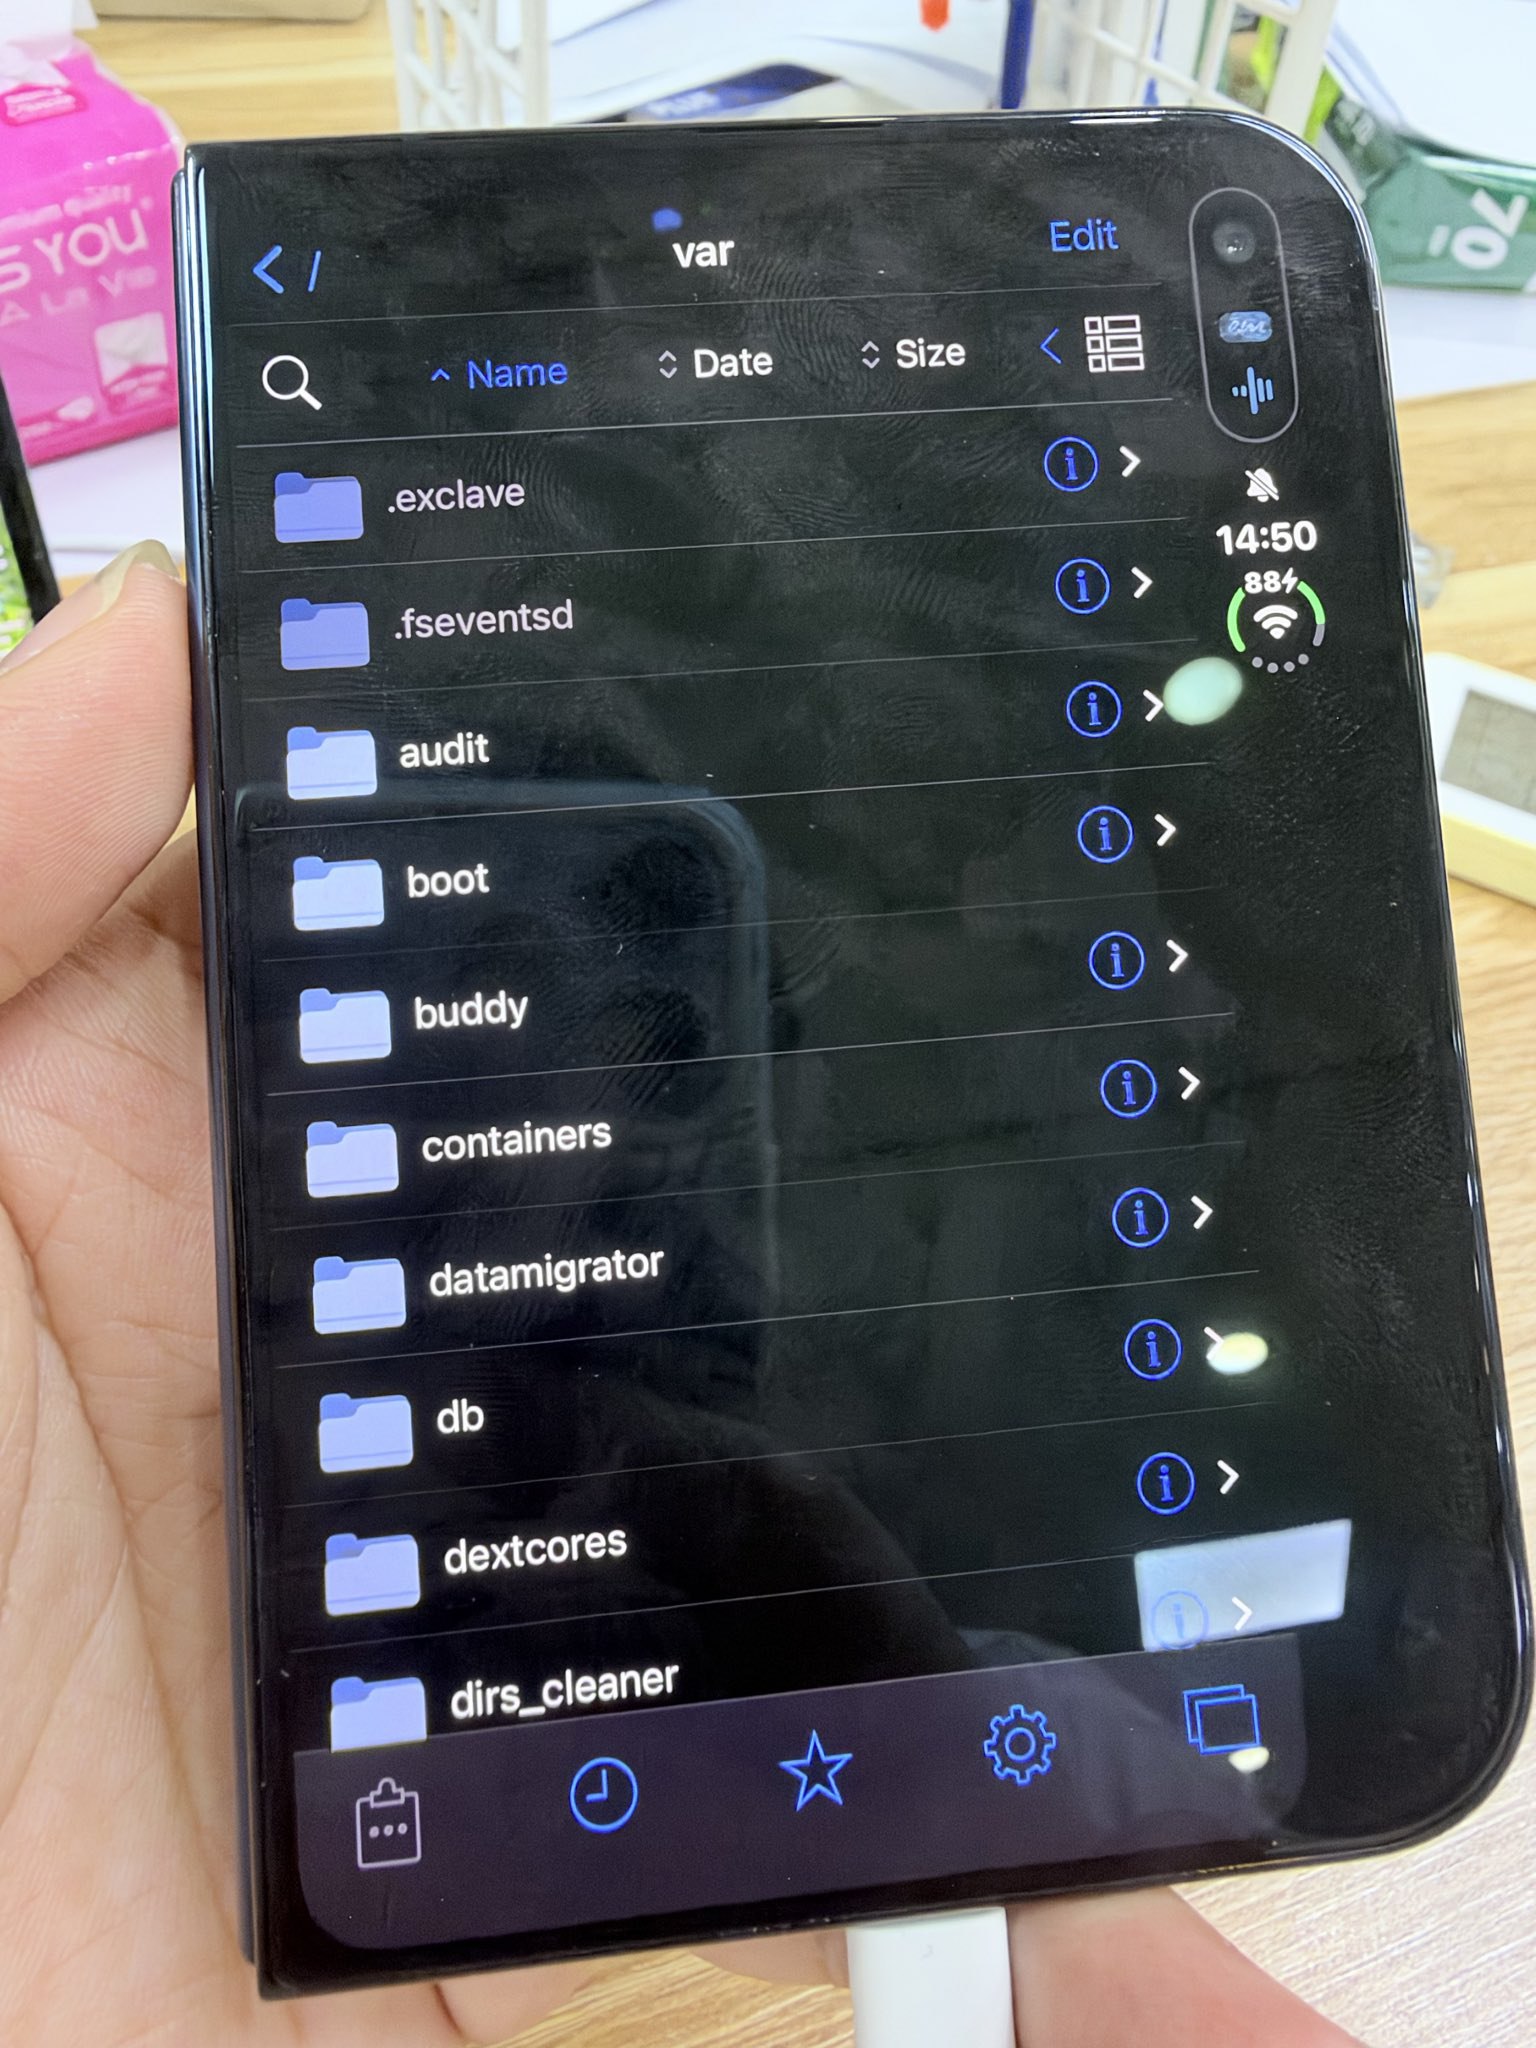
黑客称发售日攻破 iPhone Duo 并加功能 10 月 23 日,有黑客发帖称团队在 iPhone Duo 发售当天将其"攻破",并为其加上了一个"急需的功能",灵感来自 php2shell 黑客。 帖中还打趣征询"还能黑什么"、只要错误答案,未透露所用手段与具体功能。 Calif(@calif_io) 🌸 科技圈· 茶馆 · 投稿
#其他 #提及
Cloudflare 部署 php2shell 防护 2026 年 10 月 21 日,Cloudflare 宣布已为 php2shell 部署 WAF 防护。该漏洞源于 PHP 两项缺陷,影响 PHP 5.4 及以上版本,可致拒绝服务、远程代码执行和数据泄露,防护对所有启用 WAF 的套餐自动生效,含免费用户。 相关防护在公开披露前约 9 小时上线,期间也观察到针对客户的攻击流量。公司建议管理员尽快更新 PHP,并保持 WAF 防护开启。 Cloudflare Blog 🌸 科技圈· 茶馆 · 投稿
#科技工具 #招聘兼职
【紧急安全预警】关于 PHP2Shell (CVSS 9.2) 核心级 RCE 漏洞的修复指南 尊敬的客户: 您好!针对即将在北京时间 10 月 21 日(周三)22:00 公开的 PHP 核心严重安全漏洞,我们在此向您发布最高级别的安全预警。 据国际安全机构 Sansec 披露,此次爆发的漏洞被称为 PHP2Shell。目前该漏洞的自动化利用工具截图已在安全社区泄露,预计官方补丁发布后 15 分钟内,全网将出现大规模的无差别扫描与攻击。 漏洞核心情报 漏洞代号/编号: PHP2Shell (CVE-2026-109618, CVE-2026-109619) 危险等级: CVSS 9.2(极度危险) 漏洞类型: 远程代码执行(RCE),攻击者可直接接管服务器获取 Shell。 受影响版本: PHP 5.4 及以上所有版本。Magento、Shopware、WooCommerce 等电商系统
#科技工具 #招聘兼职 #新闻资讯